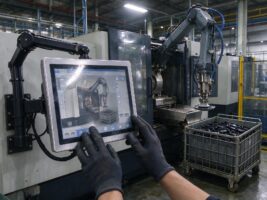
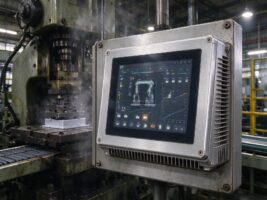
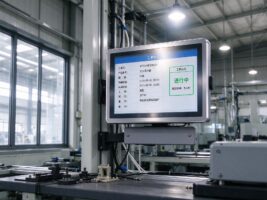
九月的第三周,工業數據安全監管連續落子。北京九月十七日開班工業數據安全專場培訓,二百余名企業首席數據官與安全主管接受政策宣貫;貴州通信管理局九月二十二日通報重點工業企業網絡安全體檢結果,邊界防護與暴露面問題被逐一退回整改。壓力正從主管部門傳到車間,而數據流出工廠的頭道閘口,往往就是產線旁的mes工位終端一體機。
合規框架拆到工位,先看清兩份文件一套規則
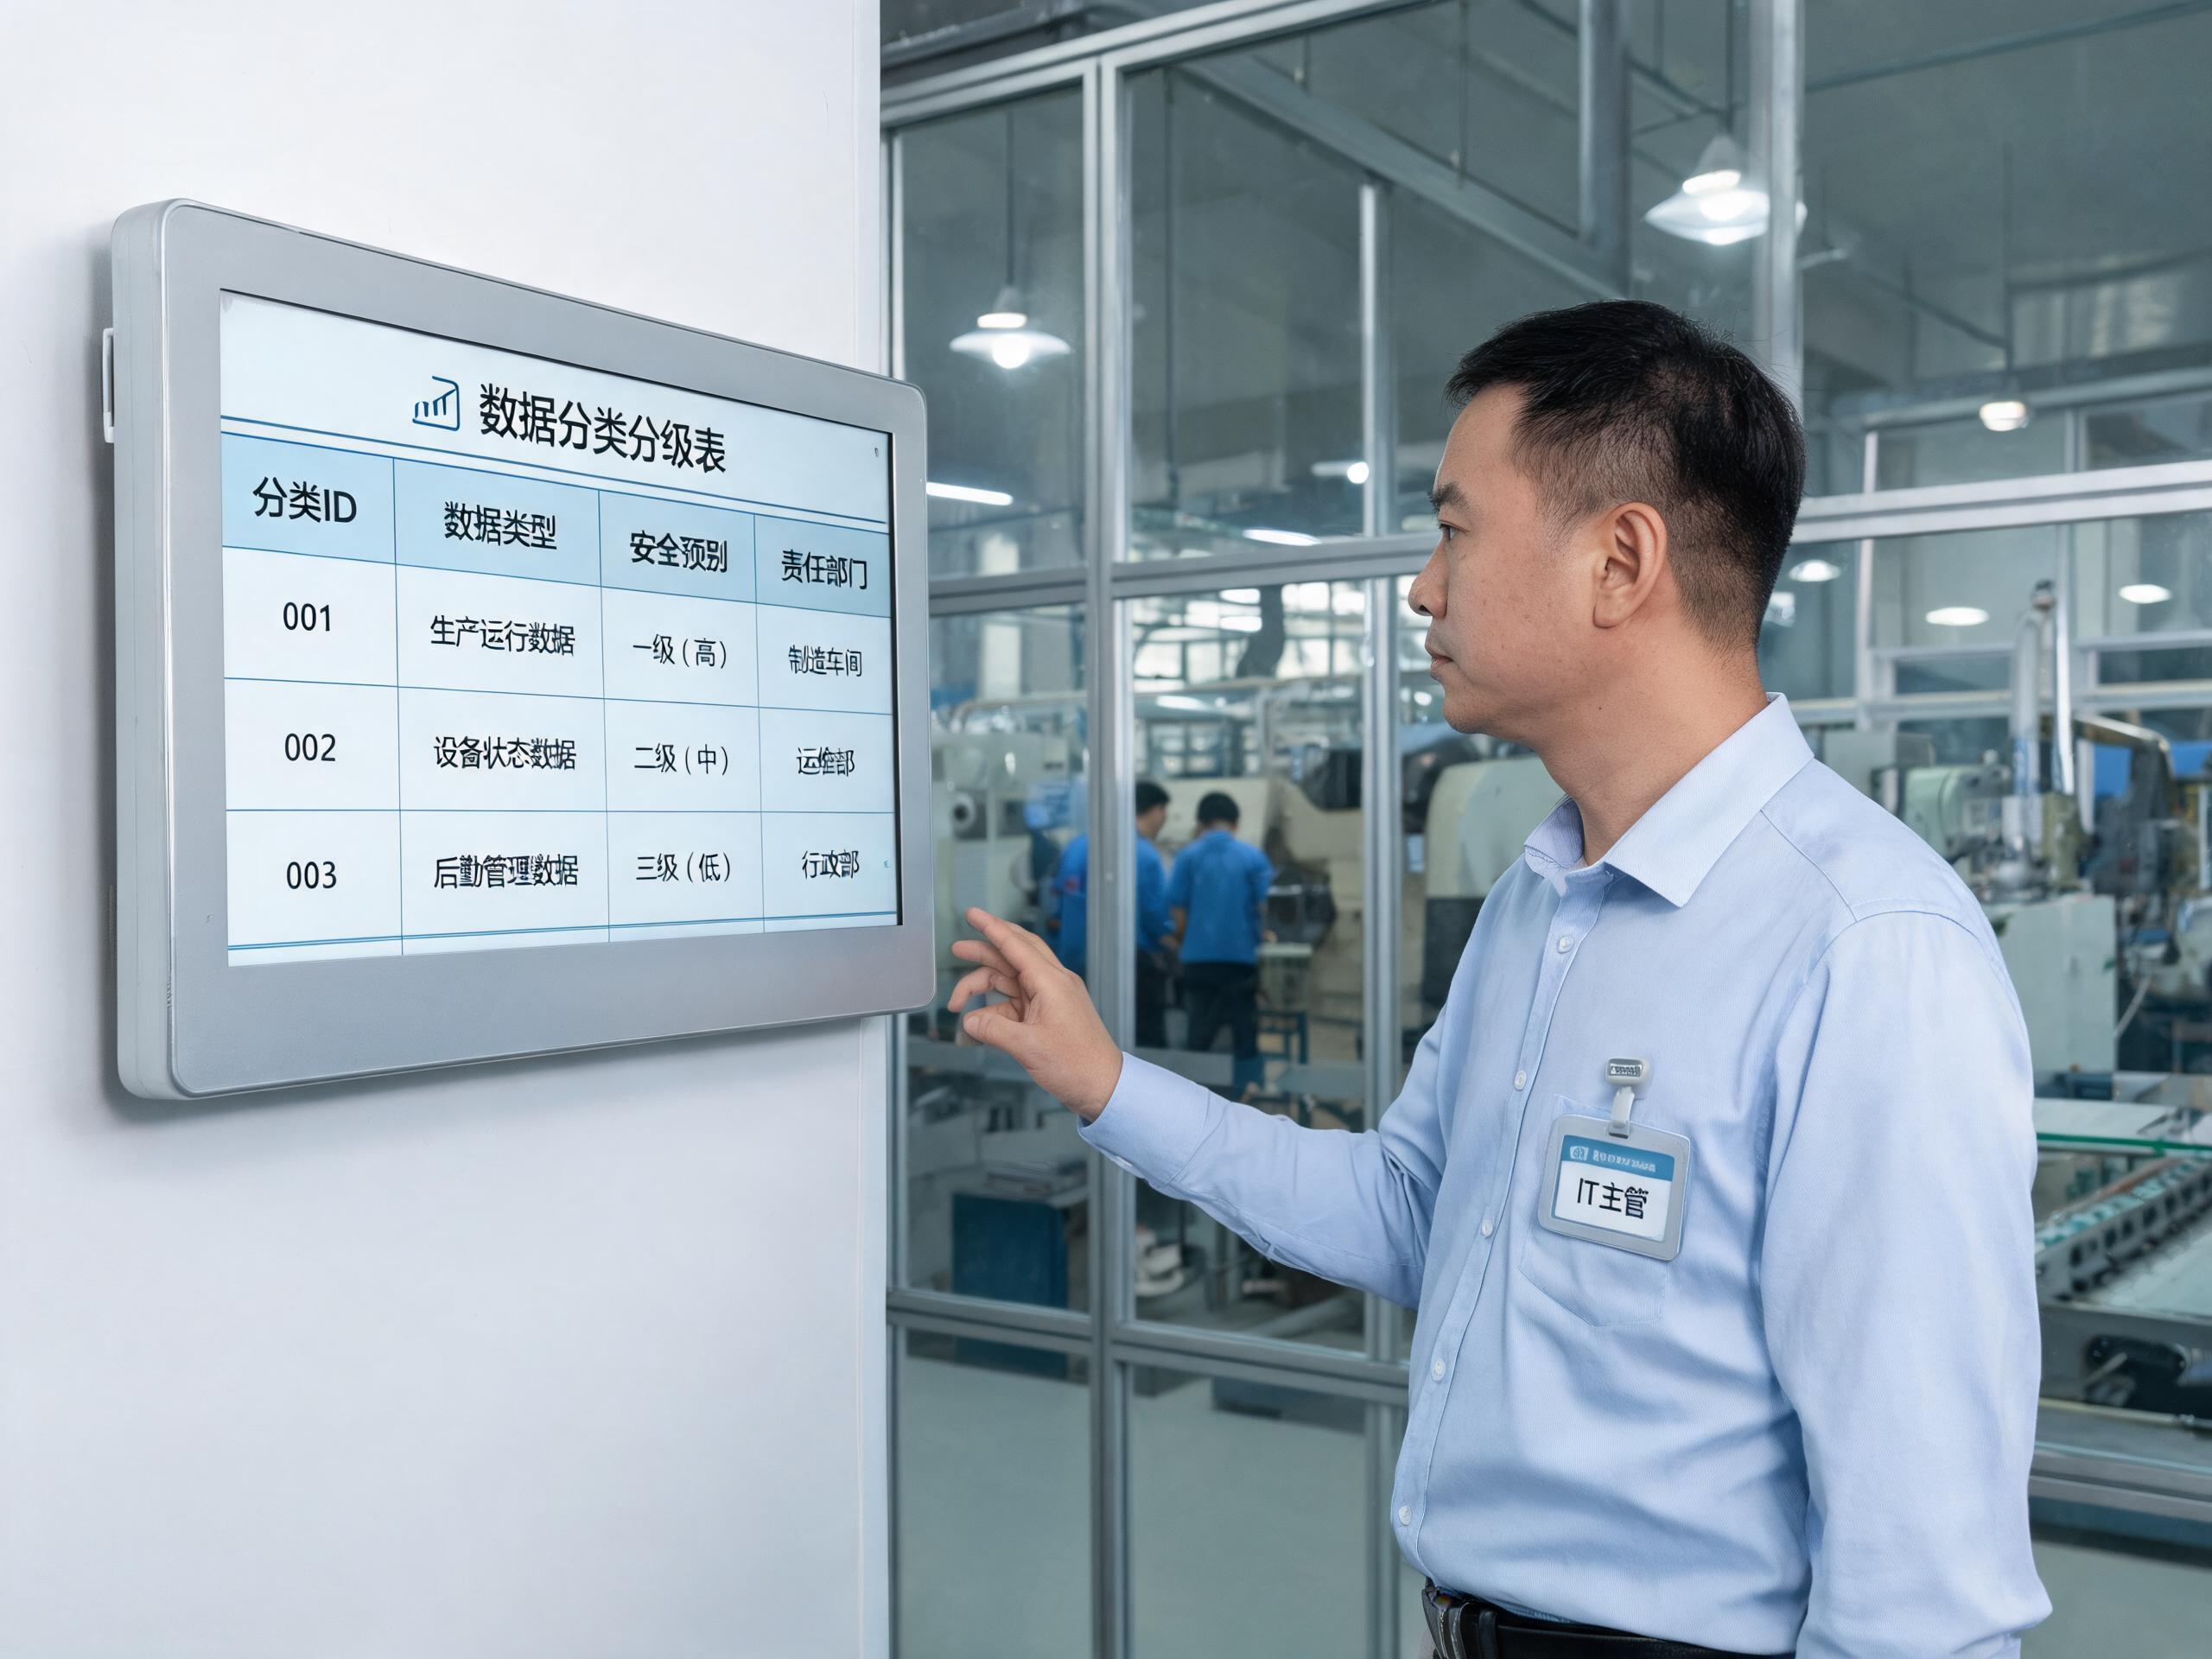
北京專場培訓系統闡釋了《工業和信息化領域數據安全管理辦法(試行)》與《工業領域數據安全能力提升實施方案(2024—2026年)》,明確企業數據安全管理的法定責任與目錄備案路徑。分級口徑可對照GB/T 43697-2024數據安全技術數據分類分級規則,工業數據通常分為生產操作、研發設計、經營管理三類,其中生產操作類敏感程度最高。
這套框架落到車間并不抽象。工單、節拍、質檢記錄由mes工位終端一體機實時采集,工藝參數與訂單信息混在同一鏈路里,若不先做分類分級,后續所有防護都找不到對象。企業要先回答三個問題,哪些數據屬重要數據需備案,哪些只能在內網流轉,哪些采集后不應在終端本地留存。
等保核查落到終端,邊界賬號與日志三條失分線
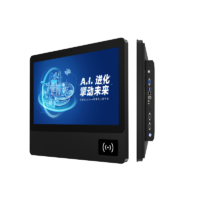
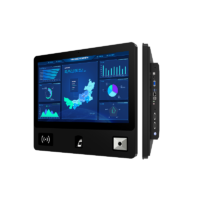
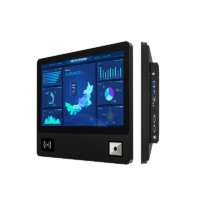
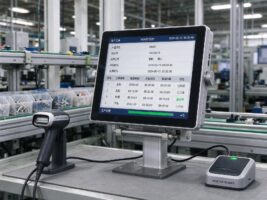
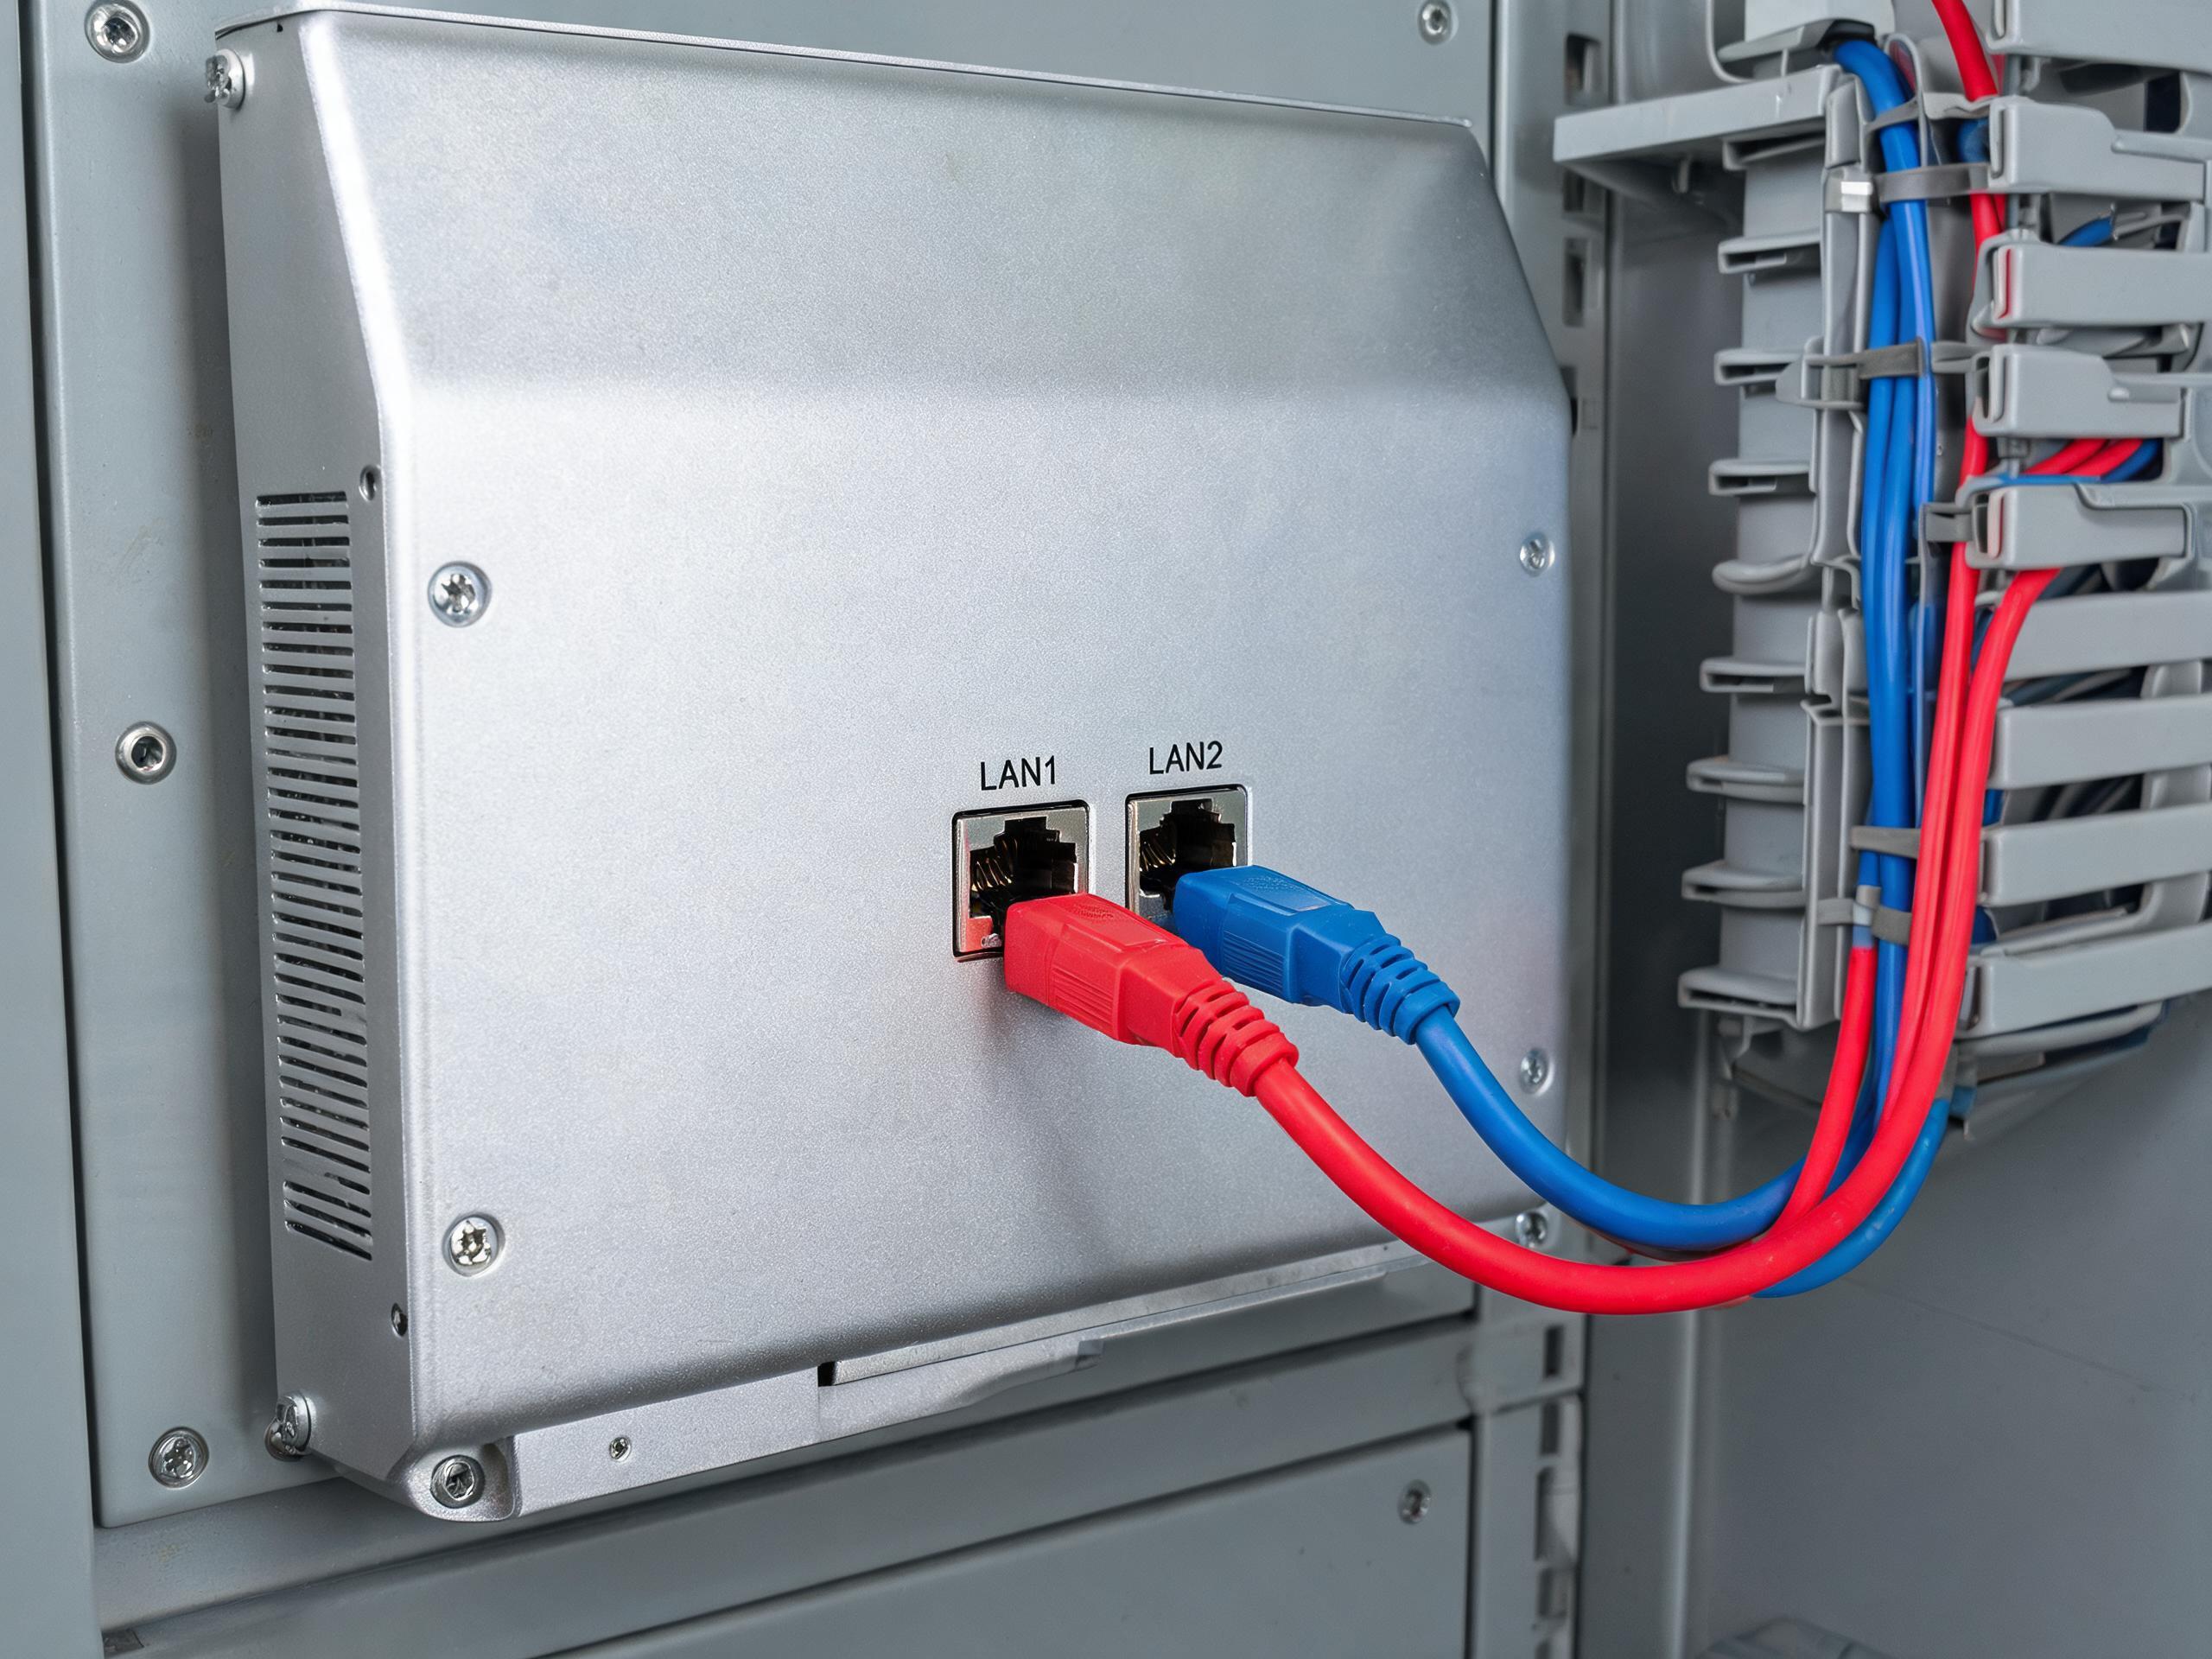
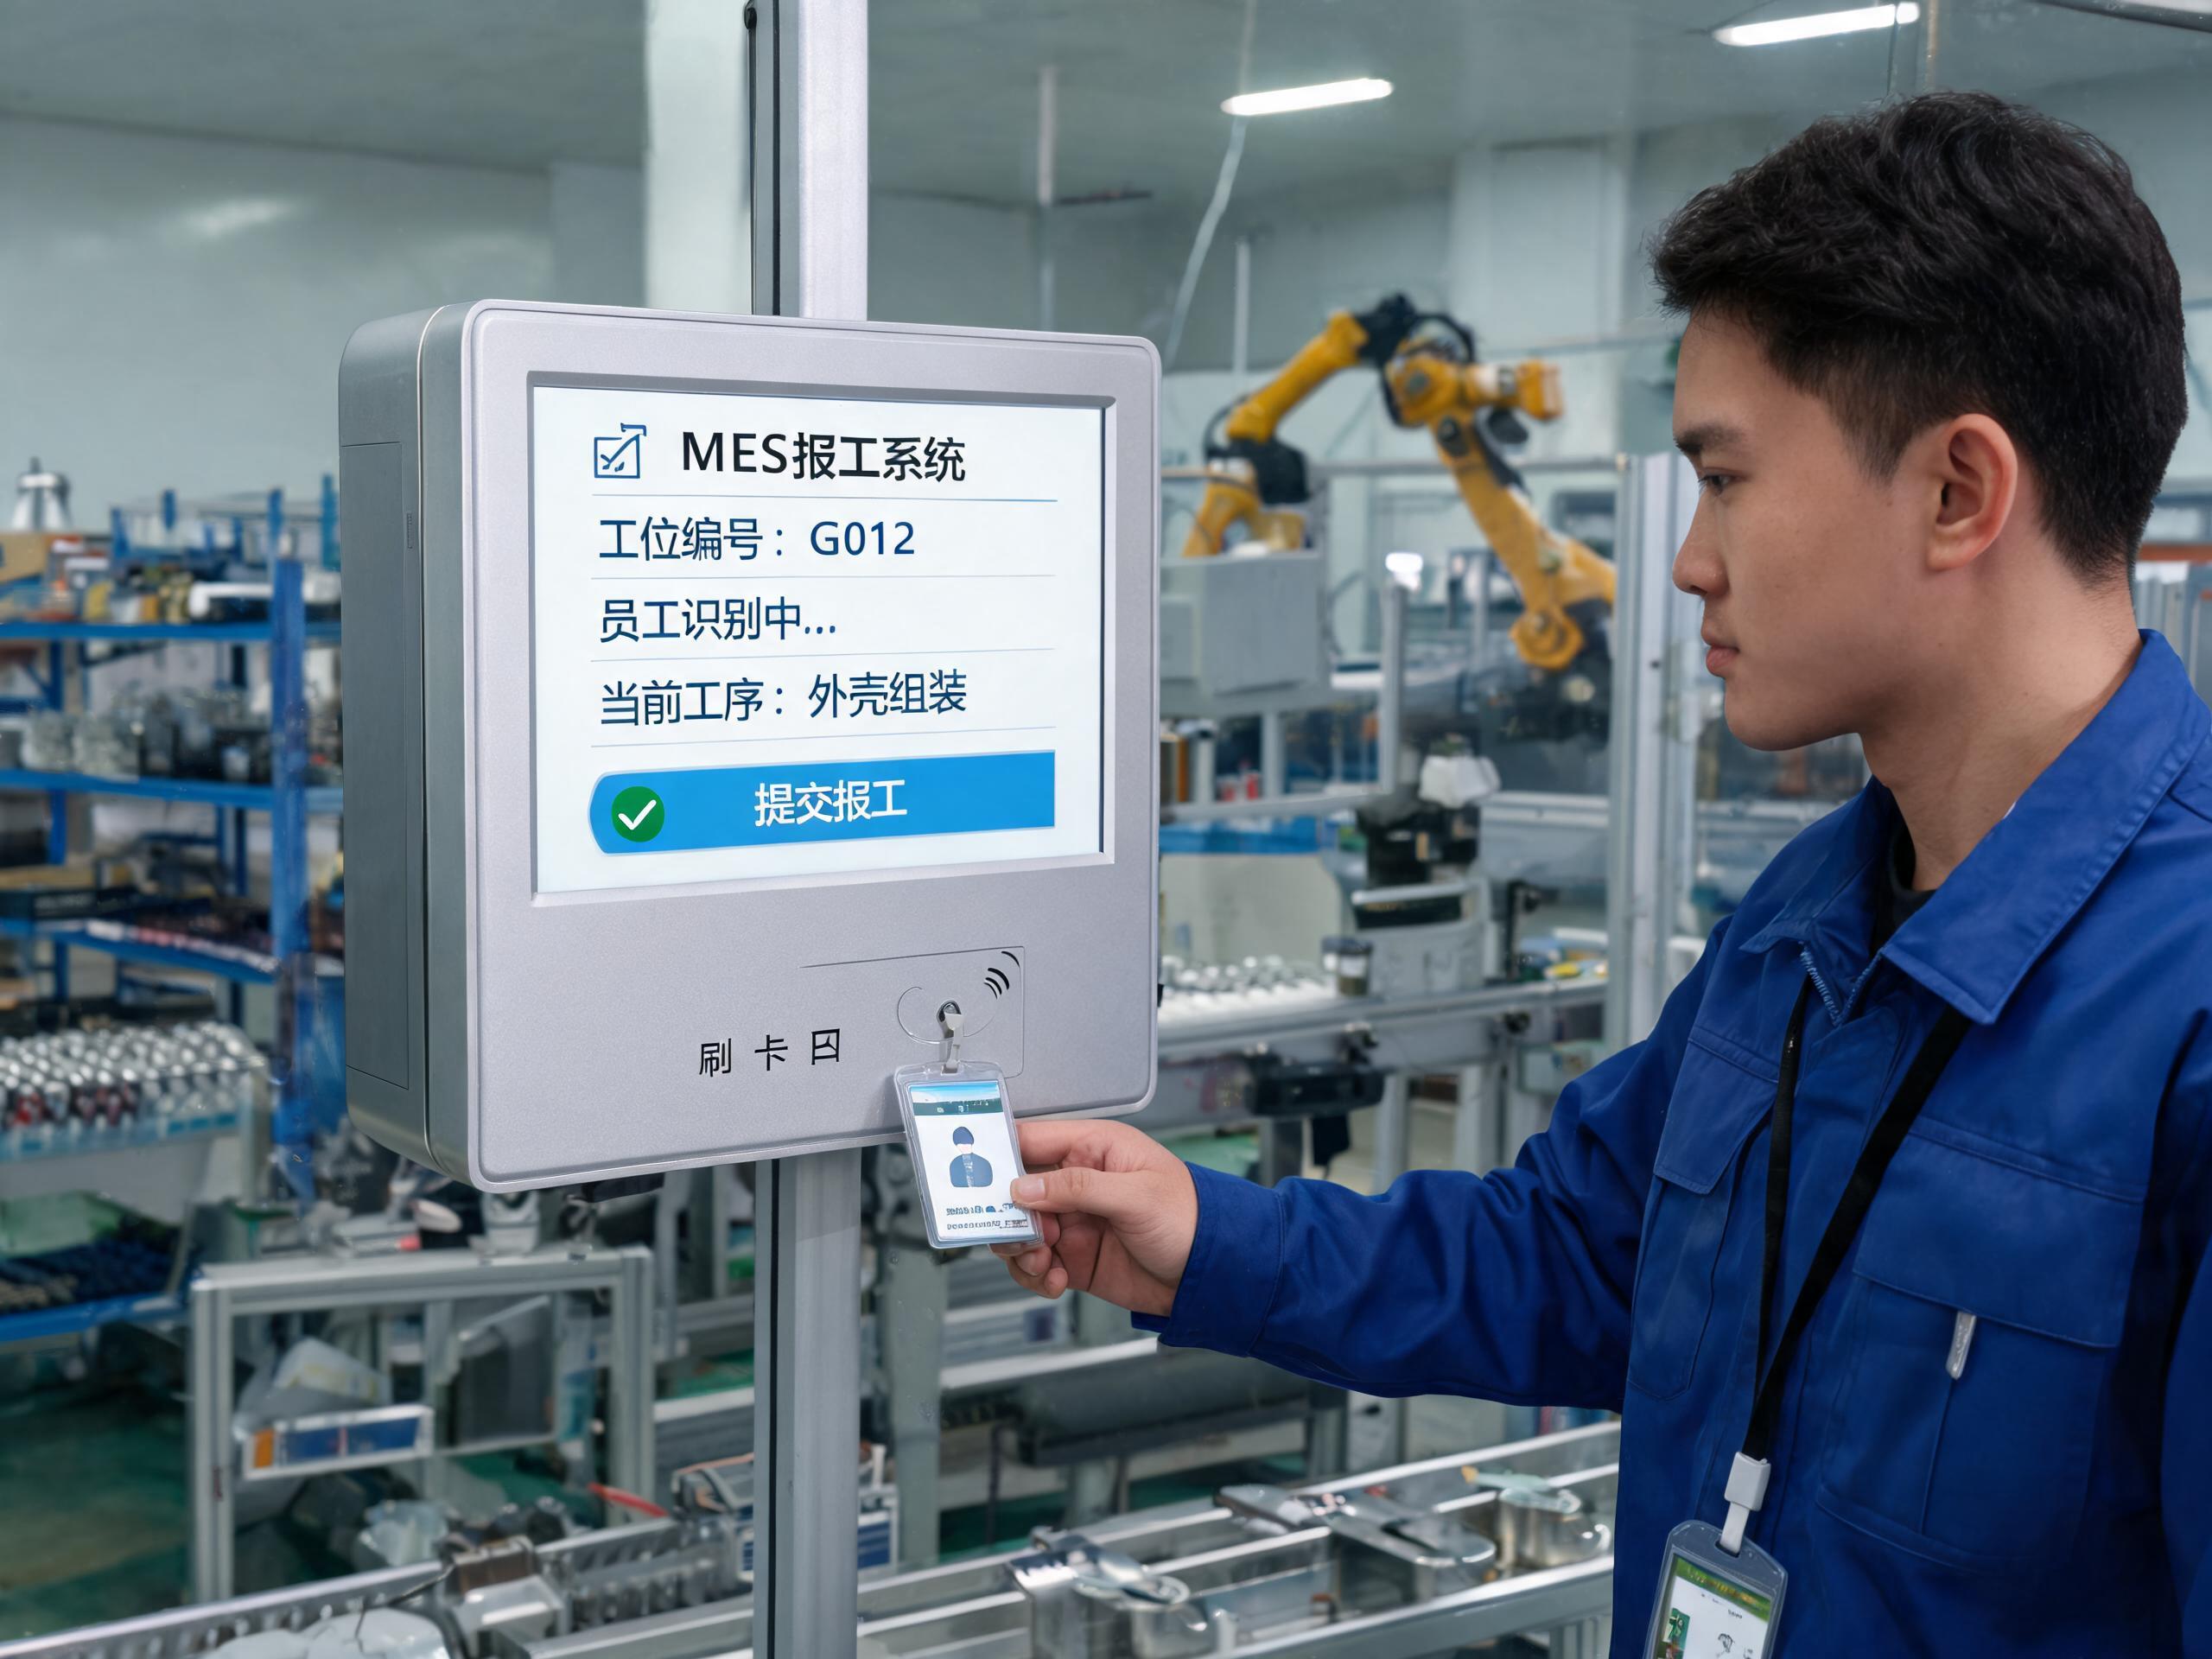
貴州通報把企業常見問題點得很直白,外網邊界防護薄弱、資產暴露面梳理不徹底、端口開放管控不精細,三類問題都可能誘發漏洞入侵與數據泄露。對應到工位側,等保核查首先看網絡分區,生產網與辦公網能否在終端物理分開,雙網口配置比外加網關更可靠;其次看賬號,共用賬號、離崗未注銷是審計高頻扣分項,控顯P3A IC/ID刷卡多功能工控一體機把零點二秒刷卡實名鑒別做進固定機身,共用賬號失去存在空間,操作日志也有了穩定的人證對應;最后看日志留存周期,操作人、時間、動作都要可回溯。
身份鑒別與采集入口合一,數據分級才轉得起來
分級目錄寫在紙上不等于系統能執行,關鍵在采集入口有沒有人替數據定級背書。頭部電子制造企業的客戶審廠已普遍要求每筆報工可識別操作人,工人戴手套作業又讓常規密碼與指紋方案體驗很差。把刷卡鑒別與觸控操作合進同一臺固定終端,是阻力最小的落地路徑,報工數據經實名確認后再上行,終端側不長期留存工藝文件,硬件側的身份留痕還要與企業側賬號生命周期聯動。
江西九月二十日刊發的產業研究文章也提到,工業數據分類分級管理與可信流通環境正在多地試點,數據可用不可見、不出域成為建設方向。這意味著工位終端不僅要管住人,還要管住數據出口,接口、緩存與外發路徑都得納入資產臺賬。
四步自查逐項過,把核查寫進招標技術規格書
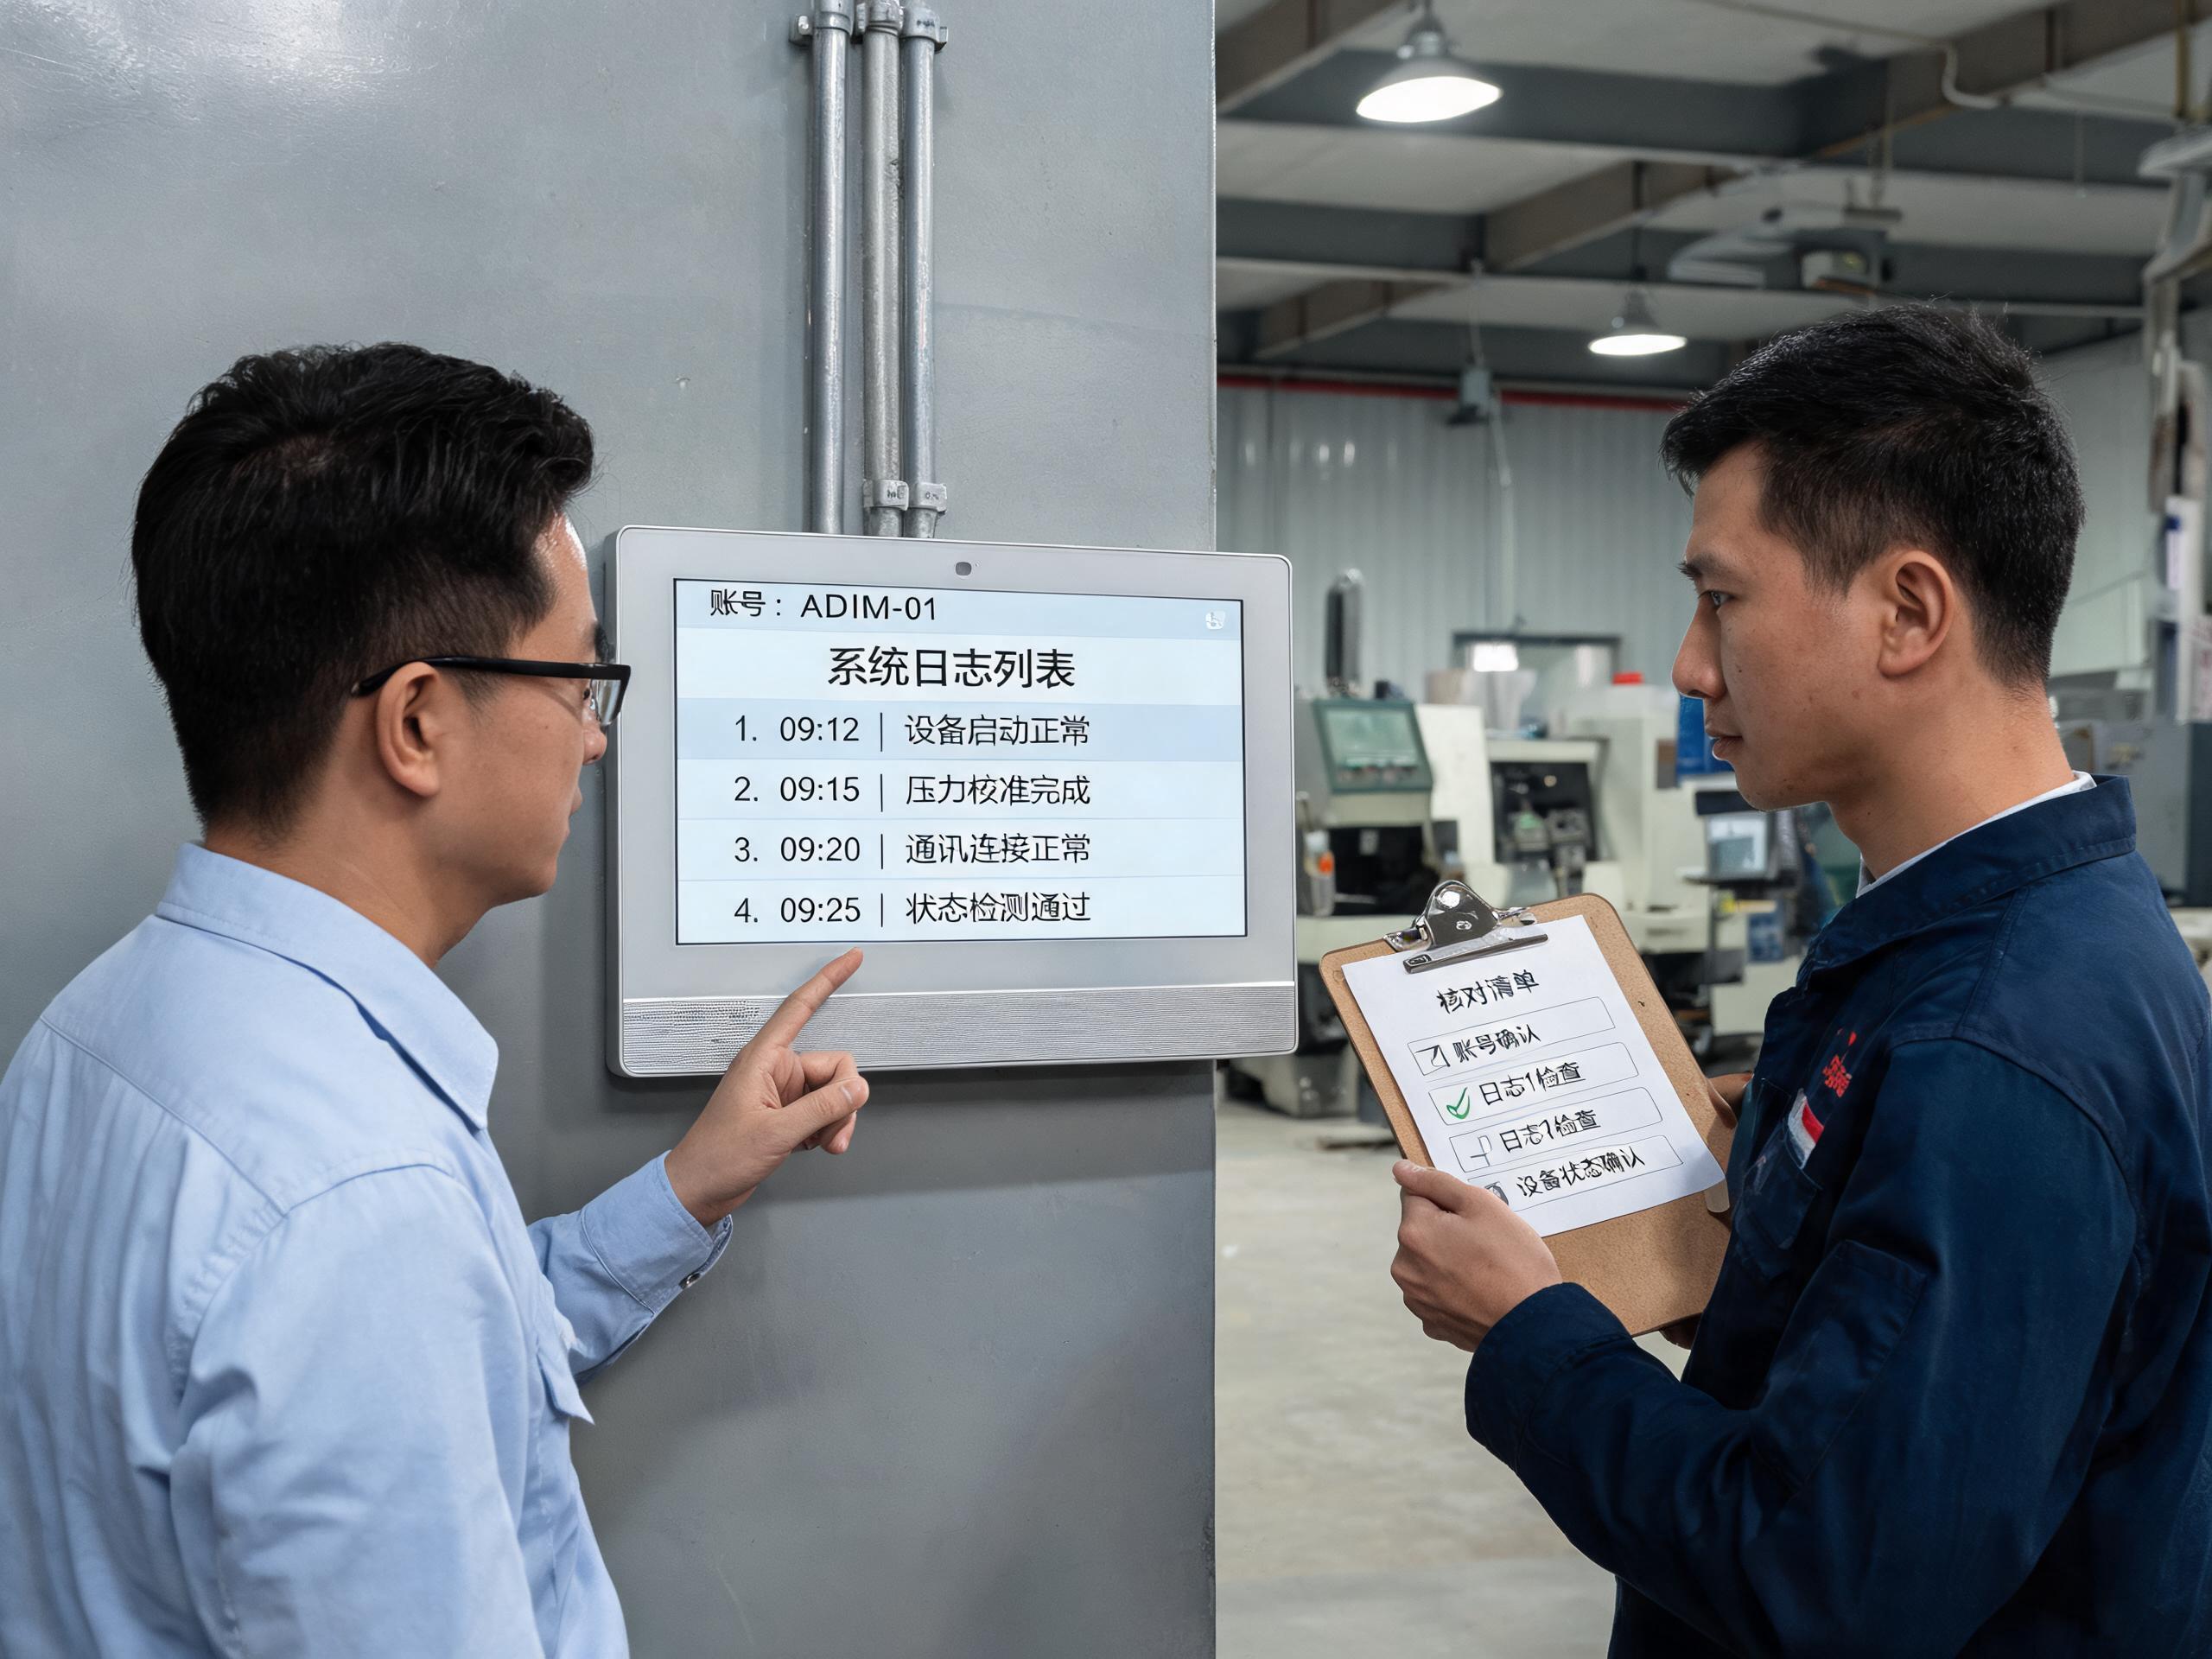
給IT主管的核查順序建議分四步。先對照三類數據完成工位級分級目錄,標注每類數據流向;再核查網絡分區與端口暴露,關閉不必要的外網可達路徑;第三步核對實名鑒別、賬號生命周期與操作日志覆蓋度;最后檢查終端緩存策略與離崗賬號回收時效。控顯科技在mes工位終端一體機上采用刷卡鑒權與網絡分區結合的結構,正是為了讓這四步在硬件層可現場復演,而不是停留在制度文本。
更主動的做法是把這些要求前置到采購環節,在招標技術規格書中寫明分級適配、雙網分區、身份日志與緩存策略四項附件。監管體檢不會提前打招呼,等通報下來再補,產線付出的往往是停機整改的代價。